
Pemerintah Korea Selatan menyelidiki gelombang serangan siber berbasis kecerdasan buatan (artificial intelligence/AI) yang membobol sedikitnya tujuh institusi keuangan terkemuka di negara itu. Otoritas Komisi Layanan Keuangan (FSC) melaporkan peretasan masif ini telah membocorkan data pribadi milik lebih dari 68.000 nasabah perbankan. Lembaga keuangan besar seperti Shinhan Bank, KB Kookmin Bank, hingga Hana Bank, mengonfirmasi adanya kebocoran data tersebut sejak akhir September 2026.
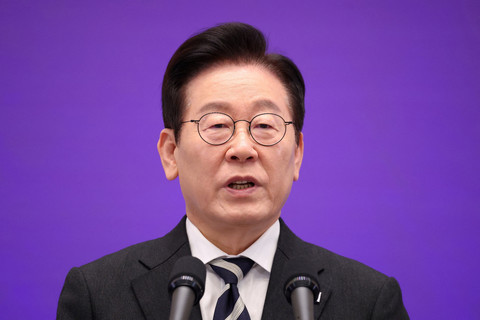
Presiden Korea Selatan, Lee Jae Myung, menginstruksikan kepolisian dan lembaga regulasi untuk menggelar penyelidikan penuh guna meredam kekhawatiran masyarakat atas ancaman kejahatan otomatis ini. "Ada indikasi bahwa kecerdasan buatan digunakan dalam sejumlah serangan peretasan, yang menimbulkan kekhawatiran dan kecemasan cukup besar di kalangan masyarakat," ujar Presiden Lee Jae Myung dalam rapat kabinet Selasa (6/10), mengutip AFP. Kita telah mencapai titik saat AI dapat mempermudah peretasan, bahkan bagi individu yang tidak memiliki keahlian khusus. – Lee Jae Myung, Presiden Korea Selatan – Bobol sistem sekunder pakai otomatisasi AI Regulator keuangan dan pakar keamanan siber kini mengungkap modus operandi canggih di balik rangkaian pembobolan ini.

Investigasi gabungan mengidentifikasi jejak penggunaan Artex AI, sebuah perangkat uji penetrasi keamanan siber bersumber terbuka (open-source) berbasis AI. Pelaku memanfaatkan alat AI tersebut untuk memindai celah keamanan pada sistem perbankan secara luas dan otomatis. Sistem cerdas ini bekerja adaptif dengan memilih teknik intrusi lanjutan berdasarkan hasil respons dari sistem target sebelumnya.
Guna menghindari sistem inti perbankan (core banking) yang terproteksi ketat, peretas mengalihkan sasaran ke sistem non-inti yang memiliki pengamanan lebih lemah. Pelaku menyusup lewat platform pendukung penjualan serta layanan digital pengajuan pinjaman nasabah. Di Shinhan Bank misalnya, hacker mengeksploitasi layanan agen pinjaman dan berhasil membawa lari data 25.000 pemohon kredit, mencakup nama lengkap, nomor ponsel, nominal pendapatan tahunan, hingga batas plafon pinjaman.
Otoritas FSC juga menemukan kesamaan alamat protokol internet (IP) penyerang di seluruh lembaga yang terdampak. Pelaku menyamarkan jejak serangan lewat lalu lintas server perantara di berbagai negara, termasuk Amerika Serikat, Jepang, Singapura, Vietnam, dan Inggris. Pakar keamanan memperingatkan data finansial yang tercuri sangat rawan dieksploitasi untuk penipuan manipulatif (voice phishing).
Merespons ancaman ini, Ketua FSC Lee Eok-won memerintahkan perbankan memutus akses sistem eksternal yang tidak esensial serta memperkuat pertahanan digital nasional dengan pendekatan 'Serangan AI dilawan dengan AI'. “Kita tak bisa tutup mata pada kemungkinan serangan ini menggunakan AI” ujar kepala FSC, Lee Eok-won. Yegaram Savings Bank: Sekitar 40.000 kasus/korban.
Menelan korban terbanyak. Peristiwa penyerangan terdeteksi 3–4 Oktober 2026. Peretas menyasar sistem bank sekunder (savings bank) yang proteksinya tidak seketat bank umum komersial.
Shinhan Bank: Sekitar 25.000 kasus/korban. Peretasan terdeteksi pada 30 September 2026, diumumkan resmi pada 1 Oktober 2026. Celah berasal dari sistem pendukung agen pengaju pinjaman.
Data yang dicuri meliputi nama, nomor HP, gaji tahunan, hingga plafon kredit nasabah. Anggaran siber bank ini disorot karena paling rendah di antara bank tier-1 di Korsel. Welcome Savings Bank: Sekitar 2.200 korban/kasus terdeteksi pada 3–4 Oktober 2026.
Menjadi sasaran pemindaian massal bank lapis kedua. Temuan kasus di sini memicu pemerintah mempercepat rapat darurat nasional. KB Kookmin Bank: 153 korban/kasus.
Peretasan terkonfirmasi pada 2 Oktober 2026. Meski memiliki anggaran keamanan siber tertinggi di Korea Selatan (86 miliar won), sistem eksternalnya tetap berhasil ditembus peretas AI. Hyundai Capital: 146 korban dibobol sekitar 4–5 Oktober 2026.
Korban dari sektor pembiayaan (multifinance). Pelaku mengeksploitasi integrasi data pada sistem layanan konsumen. Hana Bank: 89 korban dari kasus peretasan yang terjadi 2 Oktober 2026.
Sempat disusupi alat pemindai AI sebelum akhirnya tim teknis memutus akses peretas dan meminimalisasi kebocoran. BNK Busan Bank: Serangan terjadi sekitar 4–5 Oktober 2026 yang sebabkan 11 korban. Serangan menunjukkan modus peretasan lewat pihak ketiga; data yang bocor spesifik milik pekerja alih daya (outsourcing) BNK Busan Bank: Serangan terjadi sekitar 4–5 Oktober 2026 yang sebabkan 11 korban.
Serangan menunjukkan modus peretasan lewat pihak ketiga; data yang bocor spesifik milik pekerja alih daya (outsourcing) Woori Bank & NH NongHyup Bank: Tak ada korban, tapi serangan terdeteksi pada 2–4 Oktober 2026. Mereka menjadi target serangan dari IP yang sama, namun sistem deteksi intrusi (IDS) kedua bank berhasil memblokir peretasan secara real-time. Woori Bank & NH NongHyup Bank: Tak ada korban, tapi serangan terdeteksi pada 2–4 Oktober 2026.
Jepang Juga Alami Serangan Siber Masif Gelombang kejahatan siber serupa ternyata turut melanda Jepang dan mengekspos jutaan data pengguna di berbagai sektor industri. Kasus terbesar menimpa layanan rental mobil ternama, Times Car, dengan kebocoran data identitas dan SIM dari 6,6 juta akun pengguna. Sebuah jaringan restoran barbeku Jepang turut melaporkan kebocoran data dari 10 juta pengguna aplikasi, disusul peritel Mr Max Holdings (1,73 juta data), hingga lembaga keuangan Daiwa Securities yang mengekspos 220.000 data nasabah.
Mengutip Nikkei Asia, pakar keamanan siber di Tokyo menyoroti pemanfaatan AI generatif yang kini meruntuhkan hambatan bahasa (language barrier), memungkinkan peretas asing merancang penipuan digital dan phishing dengan bahasa Jepang yang sangat fasih menyerupai penutur asli.